Ransomware-Report: Physische Bedrohungen gegen Cybersec-Führungskräfte nehmen zu
15. Oktober 2026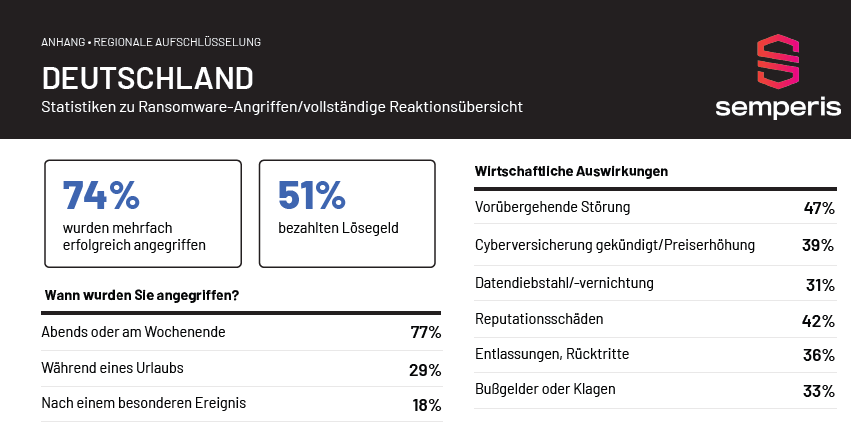
Der aktuelle globale Ransomware Risk Report 2026 zeigt eine bedenkliche Entwicklung: Hacker drohen Mitarbeitern von Unternehmen zunehmend körperliche Gewalt nicht nur an, sondern setzen ihre Drohungen tatsächlich in die Tat um, um Lösegeldzahlungen zu erpressen. 87 Prozent der Ransomware-Angriffe richteten sich gegen Identitätssysteme wie Active Directory (AD), Entra ID und Okta.
Der Ransomware Risk Report 2026 deckt auf, dass Ransomware-Angreifer ihre Opfer bei fast 25 Prozent (Deutschland 33 Prozent) aller Angriffe auch mit psychologischer Einschüchterung bedrohen. In mehr als der Hälfte der Fälle (53 Prozent/Deutschland 49 Prozent) gaben die Betroffenen an, dass die Hacker ihre Drohungen in die Tat umgesetzt hätten.
Weitere Ergebnisse des Reports sind:
- 24 Prozent der Opfer oder Familienangehörigen wurden Opfer von „Swatting“, d.h. der böswilligen Auslösung eines Polizeieinsatzes (Deutschland: 32 Prozent),
- 25 Prozent der Opfer suchten infolge des Ransomware-Angriffs psychologische und medizinische Hilfe auf (Deutschland: 37 Prozent),
- 24 Prozent der Opfer oder Familienangehörigen engagierten einen privaten Sicherheitsdienst (Deutschland: 35 Prozent).
- KI verändert die Ransomware-Landschaft – bei 84 Prozent (Deutschland 42 Prozent) der Angriffe setzten die Angreifer künstliche Intelligenz als Waffe ein.
Ein Angreifer hat nur ein Ziel vor Augen: Er will seinem Opfer etwas abnehmen. Und das kann er nur erreichen, indem er die Kosten für den Widerstand gegen seine Forderungen höher macht als die Kosten für ein Nachgeben. Die Androhung physischer Gefahr ist das neueste Phänomen, da wir die meisten anderen Risiken bereits abgedeckt haben.
Identitätsinfrastruktur weiterhin ein zentrales Angriffsziel
Insgesamt richteten sich 87 Prozent (Deutschland 87 Prozent) der Ransomware-Angriffe gegen Identitätssysteme wie Active Directory (AD), Entra ID und Okta. Doch nur etwa die Hälfte der befragten Unternehmen verfügt über dedizierte Identitäts-Backups, automatisierte Lösungen zur Identitätswiederherstellung und identitätsspezifische Krisenreaktionsverfahren.
Des Weiteren halten Mehrfachangriffe (und Mehrfachzahlungen) an: Bei fast 70 Prozent (Deutschland 74 Prozent) der angegriffenen Unternehmen wurden die Ransomware-Opfer mehrfach ins Visier genommen; 31 Prozent (Deutschland 25 Prozent) leisteten mehrere Zahlungen an Angreifer.
Die Identitätsinfrastruktur ist bekanntermaßen ein Hauptziel für Angreifer, und doch ist diese Infrastruktur in den meisten Unternehmen nach wie vor gefährdet. Tatsächlich richteten sich fast 75 Prozent (Deutschland 91 Prozent) der erfolgreichen Ransomware-Angriffe gegen das Identitätssystem oder nutzten dieses aus. Nur 50 Prozent (Deutschland 57 Prozent) der Unternehmen verfügen über dedizierte Backup-Systeme für Identitätsdaten.
Weniger als die Hälfte (Deutschland 59 Prozent) automatisiert die Wiederherstellung des Identitätssystems. 60 Prozent (Deutschland 40 Prozent) der Notfall- oder Krisenreaktionspläne von Unternehmen enthalten keine Verfahren zur Wiederherstellung des Identitätssystems.
Ein Ransomware-Angriff ist nicht vorbei, wenn die Systeme wieder laufen. Ist ein Unternehmen einmal kompromittiert, darf es seiner IT nicht mehr blind vertrauen. Angreifer können Hintertüren und Schadsoftware hinterlassen, die auch nach der Wiederherstellung unbemerkt aktiv bleiben.
Deshalb muss nach jedem Angriff gelten: Nicht einfach weitermachen, sondern die Umgebung konsequent auf einen nachweislich sauberen Zustand zurücksetzen. Wer nur den Betrieb wiederherstellt, aber nicht das Vertrauen in seine Systeme, riskiert den nächsten Angriff.
Daten zur Studie
Für den „Ransomware Risk Report 2026“ arbeitete Semperis mit dem internationalen Marktforschungsunternehmen Censuswide zusammen. Censuswide befragte im ersten Halbjahr diesen Jahres 1.200 IT- und Sicherheitsexperten aus verschiedenen Branchen, darunter Finanzwesen, kritische Infrastruktur, Bundesbehörden, Gesundheitswesen, IT und Telekommunikation, Fertigung, Transportwesen sowie Landes- und Kommunalverwaltungen und Bildungswesen.
In die Studie wurden ausschließlich Organisationen einbezogen, die in den letzten zwölf Monaten von Angriffen durch Ransomware betroffen waren. Die Befragung fand im ersten Halbjahr 2026 und umfasst Unternehmen aus Nordamerika, Großbritannien, Frankreich, Deutschland, Italien, Spanien sowie dem asiatisch-pazifischen Raum.
Michael Scheffler ist Area Vice President Sales DACH bei Semperis.