Tausende Phishing-Domains verbergen sich hinter inaktiven Seiten
19. Oktober 2026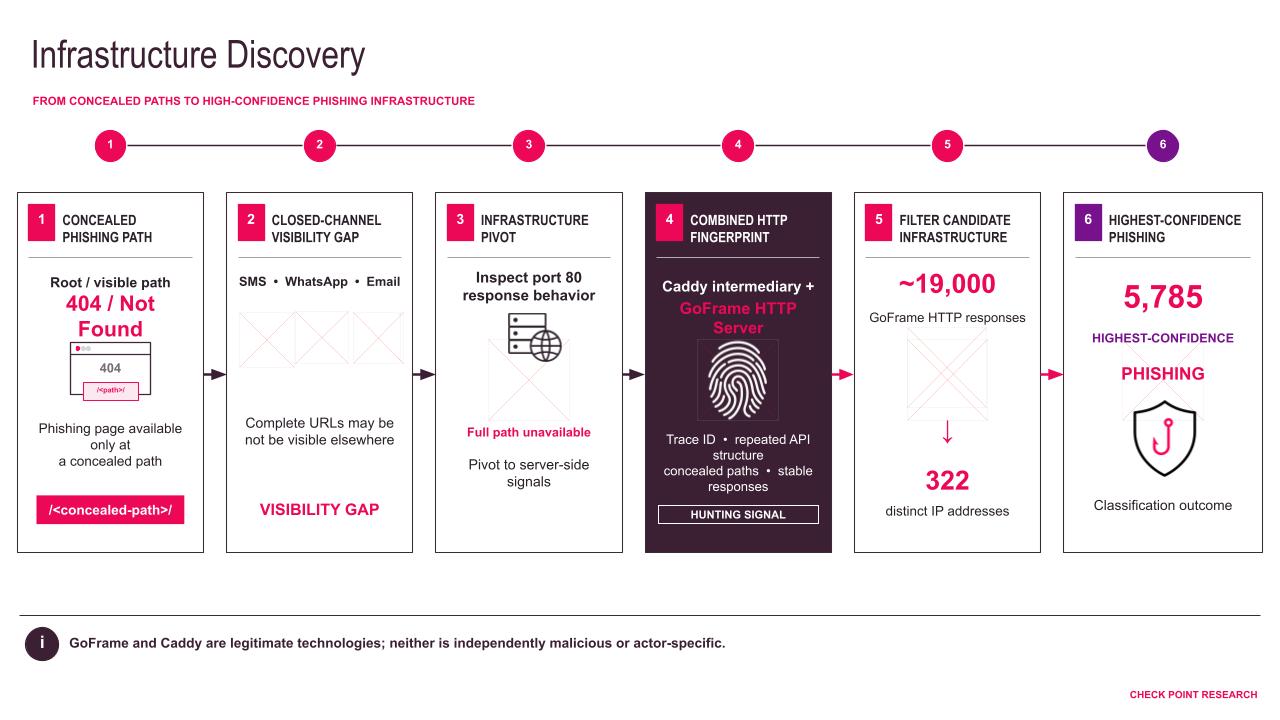
Eine groß angelegte, Phishing-Infrastruktur haben die Sicherheitsforscher von Check Point Exposure Management aufgedeckt. Sie ist darauf ausgelegt, aktive Kampagnen hinter scheinbar inaktiven Domains zu verbergen. Ausgehend von einer Handvoll Phishing-URLs identifizierte die Untersuchung einen wiederkehrenden technischen Fingerabdruck, der die Aktivitäten letztendlich mit Tausenden von rotierenden Domains in Verbindung brachte, die auf Organisationen und Nutzer in mehreren Regionen abzielten.
Aktive Phishing-Seiten können inaktiv erscheinen. Root-Domains geben häufig generische 404- oder „Not Found“-Seiten zurück, während Phishing-Inhalte über versteckte Pfade und bedingtes Routing weiterhin zugänglich bleiben. Ein technischer Fingerabdruck deckte ein viel größeres Netzwerk auf.
Die Forscher kombinierten Merkmale des GoFrame-HTTP-Servers, Caddy, Antwortverhalten und andere Signale, um die rund 19.000 ursprünglichen Ergebnisse auf 322 in Frage kommende IP-Adressen einzugrenzen. Die Infrastruktur ist mit Tausenden von Domains verbunden. In einem Erfassungszeitraum im September wurden 10.187 zugehörige Domains identifiziert, von denen 90 Prozent in die höchste Kategorie für bösartige Aktivitäten fielen. Eine spätere Momentaufnahme umfasste 5.785 Domains, was auf eine erhebliche Fluktuation der Infrastruktur hindeutet.
Weltweite Auswirkungen
Die entdeckten Kampagnen sind auf regionale Zielgruppen ausgerichtet. Die Forscher beobachteten Phishing-Themen in Südostasien, Europa, Lateinamerika, Israel, Australien, Afrika und Asien, die die Bereiche Bankwesen, Behörden, Transportwesen, Postdienste, Prämienprogramme und andere Sektoren abdeckten. Die Plattform scheint modular aufgebaut zu sein. Gemeinsame APIs, Konfigurationsschemata, Lokalisierungs-Frameworks und Sitzungssteuerungen tauchten kampagnenübergreifend bei verschiedenen Marken, Sprachen und Regionen auf.
Die Untersuchung begann mit einer kleinen Menge bekannter Phishing-URLs. Den Forschern fiel auf, dass Phishing-Seiten häufig in regionalen Verzeichnissen versteckt waren. Eine Domain mit italienischem Thema stellte ihre Phishing-Inhalte über /it bereit, während eine Infrastruktur mit deutschem Thema /de verwendete.
Der Aufruf der Root-Domain führte möglicherweise zu einer unauffälligen Fehlerseite. Dies führt zu einem Sichtbarkeitsproblem. Vollständige Phishing-URLs können über SMS, E-Mail, WhatsApp und andere private Kanäle verbreitet werden. Ohne die vollständige URL liefert eine herkömmliche Domain-Prüfung möglicherweise kaum Hinweise darauf, dass eine aktive Phishing-Seite existiert.
Die Forscher suchten in der zugrunde liegenden Infrastruktur nach Hinweisen. Eine ungewöhnliche Kombination aus GoFrame HTTP Server und Caddy, gepaart mit bestimmten Antwortmerkmalen und wiederkehrendem Anwendungsverhalten, lieferte einen Fingerabdruck, der zur Suche nach zugehöriger Infrastruktur genutzt werden konnte. Die Analyse von 500 Domains aus dem Cluster deckte Kampagnen auf, die sich über zahlreiche Regionen und Branchen erstreckten.
Bei den südostasiatischen Kampagnen standen Banken, Finanzdienstleistungen und Prämienprogramme im Vordergrund. Zu den europäischen Themen gehörten Verkehr, Parken, Steuern, öffentliche Verwaltung und Paketzustellung. Lateinamerikanische Kampagnen gaben sich als Finanzinstitute, Regierungsbehörden, Postdienste und Sozialleistungsprogramme aus. Die Forscher beobachteten zudem regional angepasste Angriffe in Israel, Australien, Afrika und Asien.
Die diesen Kampagnen zugrunde liegende gemeinsame Infrastruktur wurde für verschiedene Markenauftritte und Sprachen genutzt, sie lassen sich in ein gemeinsames technisches Framework einbinden, wodurch regional angepasste Phishing-Angriffe über verschiedene Regionen hinweg eingesetzt werden können.
Die Infrastruktur ist äußerst dynamisch. Domains und IP-Zuordnungen änderten sich zwischen den Erfassungszeiträumen erheblich, was den langfristigen Wert einzelner Domains als Indikatoren minderte. Das wiederkehrende Verhalten bietet bessere Möglichkeiten zur Aufspürung.
Die Forscher identifizierten verdeckte regionale Bereitstellung, tokenisierten Zugriff, zufällige API-Pfade, wiederverwendbare Konfigurationsschemata, Lokalisierungs-Frameworks und sitzungsgesteuerte Arbeitsabläufe als wiederkehrende Merkmale, die verwandte Bereitstellungen als sichtbare Infrastrukturänderungen offenbaren können.
Eine 404-Seite soll eigentlich darauf hinweisen, dass dort nichts zu finden ist. In diesem Fall war die Fehlerseite Teil der Täuschung. Der Phishing-Inhalt war hinter Lokalisierungslogik, Validierungsschichten und sitzungsbasierten Kontrollen verborgen, die darauf ausgelegt waren, Forscher und automatisierte Scanner daran zu hindern, ihn zu finden.
Sicherheitsteams sollten auch eine generische 404- oder „Not Found“-Antwort mit Vorsicht behandeln, wenn andere Indikatoren auf eine verdächtige Infrastruktur hindeuten. Die Kombination aus Serververhalten, Technologie-Fingerabdrücken, regionalen Verzeichnissen, Ländereinstellungen, Endpunkten zur Token-Generierung und wiederkehrenden Anwendungsstrukturen kann einen klareren Einblick in das bieten, was sich dahinter verbirgt.
Die Forscher konnten die Infrastruktur nicht eindeutig einem bestimmten Phishing-Kit, Dienstanbieter, Betreiber oder einer Bedrohungsgruppe zuordnen. Die verfügbaren Beweise stützen die Annahme eines gemeinsam genutzten Phishing-Toolkits, während eine namentliche Zuordnung zusätzliche Beweise erfordern würde.
Yehonatan Wiesel ist Sicherheitsforscher bei Check Point.