OpenShell-Referenzarchitektur von NVIDIA verbessert die Sicherheit von KI-Agenten
23. Oktober 2026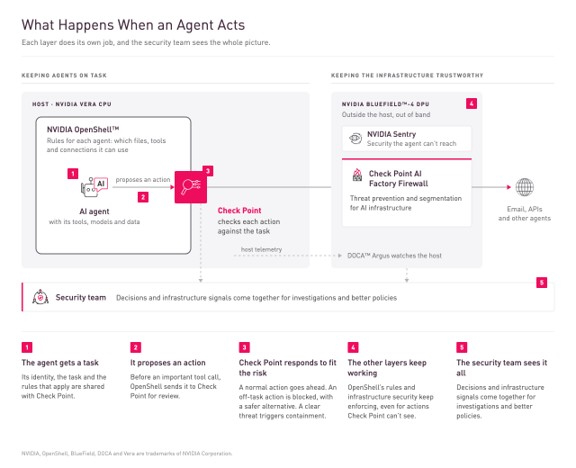
NVIDIA hat auf der GTC Berlin die NVIDIA OpenShell-Referenzarchitektur für sichere KI-Agenten vorgestellt, ein Konzept für den sicheren Betrieb von Agenten in großem Maßstab. Dabei sind zwei Aspekte für die Sicherheit von Agenten am wichtigsten: NVIDIA OpenShell und NVIDIA Sentry.
Bei NVIDIA OpenShell handelt es sich um eine sichere Laufzeitumgebung, in der Agenten arbeiten. Sie regelt, welche Dateien, Tools und Netzwerke jeder Agent nutzen darf. Da es sich um Open Source handelt, baut Check Point darauf auf und leistet eigene Beiträge.
NVIDIA OpenShell sorgt für eine richtlinienbasierte Steuerung für jeden Agenten. Eine kontrollierte Laufzeitumgebung, die festlegt, welche Dateien, Tools und Netzwerke ein Agent nutzen darf. Wenn OpenShell eine Aktion zulässt, führt Check Point eine zusätzliche Überprüfung durch, um festzustellen, ob sie zur Aufgabe des Agenten passt, und lenkt sie dann um oder blockiert sie, falls dies nicht der Fall ist.
NVIDIA Sentry läuft auf NVIDIA BlueField-4 und sorgt für Sicherheit aus einer hardwareisolierten Domäne außerhalb des Rechners, auf dem der Agent läuft – wo der Agent keinen Zugriff darauf hat – und kann einen Agenten innerhalb von Millisekunden unter Quarantäne stellen.
NVIDIA BlueField und NVIDIA Sentry fügen eine unabhängige Durchsetzungsebene außerhalb des Hosts hinzu und ergänzen die Laufzeitschutzmaßnahmen von OpenShell durch Kontrollen, die auf Siliziumebene von der Agentenumgebung isoliert sind.
Check Point AI Factory Firewall schützt die Infrastruktur: Mithilfe von NVIDIA Sentry und auf Basis von NVIDIA DOCA Argus überwacht sie Workloads von außen und erkennt Bedrohungen wie Modellmanipulationen, Diebstahl von Anmeldedaten, Container-Escapes und unbefugte GPU-Nutzung. Sie bleibt auch dann funktionsfähig, wenn die Workload selbst kompromittiert ist.
Zusammen lösen diese Ebenen zwei unterschiedliche Probleme. Das erste besteht darin, dafür zu sorgen, dass sich die Agenten auf ihre Aufgabe konzentrieren. Das zweite besteht darin, sicherzustellen, dass die Infrastruktur, auf der sie ausgeführt werden, vertrauenswürdig ist.
Check Point vereint diese Aspekte über die KI-Nutzung durch Mitarbeiter, produktive KI-Anwendungen und die dahinterstehende Infrastruktur hinweg in fünf Schritten:
- Der Agent erhält eine Aufgabe. Seine Identität, die Aufgabe und die geltenden Regeln werden an Check Point übermittelt.
- Der Agent schlägt eine Aktion vor. Vor einem wichtigen Tool-Aufruf sendet OpenShell diese zur Überprüfung an Check Point.
- Check Point reagiert entsprechend dem Risiko. Eine normale Aktion wird ausgeführt. Eine nicht zur Aufgabe gehörende Aktion wird blockiert und durch eine sicherere Alternative ersetzt. Eine eindeutige Bedrohung löst strengere Eindämmungsmaßnahmen aus.
- Die anderen Ebenen arbeiten weiter. Die Regeln und die Infrastruktursicherheit von OpenShell werden weiterhin eigenständig durchgesetzt, selbst bei Aktionen, die Check Point nicht erkennen kann.
- Das Sicherheitsteam hat den Überblick. Entscheidungen und Infrastruktursignale werden für Untersuchungen und bessere Richtlinien zusammengeführt.
Unternehmen wollen KI-Agenten Verantwortung übertragen, ohne die Übersicht zu verlieren. Dafür braucht es zwei Dinge: Agenten, die bei ihrer Aufgabe bleiben, und eine Infrastruktur, der man vertrauen kann. Die NVIDIA OpenShell-Referenzarchitektur schafft dafür die Grundlage. Check Point ergänzt sie mit einer Prüfung jeder wichtigen Aktion und mit Schutz für die KI-Infrastruktur, der unabhängig vom Agenten arbeitet. So kommt Sicherheit für die KI-Nutzung von Mitarbeitern, produktive KI-Anwendungen und die Infrastruktur dahinter zusammen.
Organisationen profitieren dann davon, dass Agenten weiterarbeiten, wenn ein Fehler behoben wurde, anstatt heruntergefahren zu werden. Schwerwiegende Bedrohungen werden schnell gestoppt; durch Eindämmungsmaßnahmen, die der Agent nicht erreichen kann. Jede Überprüfung wird dort durchgeführt, wo der richtige Kontext vorliegt, ohne die Agenten durch doppelte Überprüfungen zu verlangsamen.
Für Unternehmen, die KI-Fabriken und Agentensysteme aufbauen, ist dies ein Weg zur Autonomie mit Verantwortlichkeit: Agenten, die weiterarbeiten, wenn ein Fehler behoben werden kann, und Kontrollmechanismen, die sie schnell stoppen, wenn das Risiko dies erfordert.
Thomas Boele ist Global Director, Solutions Engineering – AI Security bei Check Point Software Technologies.