Kriminelle Mensch-Maschine-Teamarbeit bei Ransomware-Attacke auf Schule
5. November 2026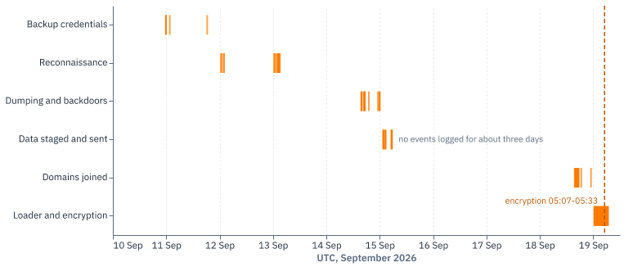
Affiliates der Ransomware-Betreiber von 3AM haben eine britische Schule mit einer hybriden KI-unterstützten Attacke angegriffen. Die Spezialisten der Bitdefender Labs sehen darin das erste Vorgehen dieser Art in Europa bei der die Zusammenarbeit der menschlichen Hacker mit effizient eingesetzter künstlicher Intelligenz zum Einsatz kommt.
Dabei setzten die Affiliates KI-Agenten für repetitive Aufgaben und Living-Off-The-Land-(LOTL)-Techniken ein. Die Bitdefender-Experten erwarten, dass solche hybriden Attacken im kommenden Jahr zahlreicher werden. Die Cyber-Kriminellen führten die Ransomware nach Vorbereitungen am 19. September 2026 aus. Sie verschlüsselten dabei rund 37 Maschinen und löschten Backups des Systemstatus.
Dieser Angriff belegt: KI-Agenten werden Mitglieder der organisierten Ransomware-Kriminalität. Die Affiliates von 3AM gingen zunächst klassisch vor: Sie erbeuteten Zugriffsdaten auf Backups. Anschließend erzeugten sie einen Rogue Admin, ein privilegiertes Nutzerkonto, welches außerhalb definierter Sicherheitsrichtlinien arbeitet. Mit dieser Identität besuchten sie unterschiedliche Domänen, erbeuteten Daten und versuchten die Endpunkt-Sicherheit zu neutralisieren, um dann zu verschlüsseln. Betroffen waren rund 47 Systeme, die auf verschiedene Domänen verteilt waren.
Vorhandenes nutzen statt Neues zu erfinden
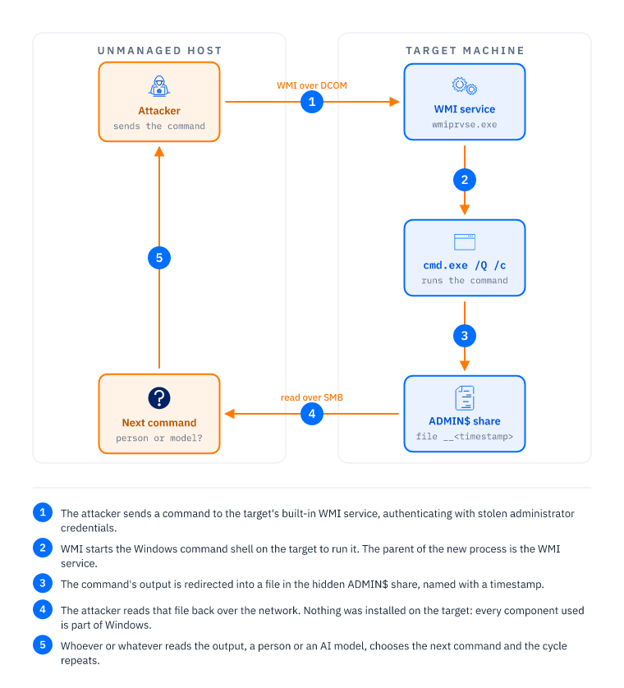
Das Team aus Ransomware-Affiliates und KI-Agenten ging dabei nicht innovativ vor und nutzten mit Ausnahme der Verschlüsselungssoftware legitime Tools. Für ihre Living-Off-The-Land-Attacke verwendeten sie implementierte Werkzeuge wie PowerShell, WMI (Windows Management Instrumentation) sowie weitere Windows-Tools wie reg, netsh sowie rundl1132.
Zahlreiche Indizien deuten auf KI-Agenten hin:
- Repetitive Zugriffsversuche: Deutlich erkennbar war die Nutzung von KI für repetitiven Zugang auf die verschiedenen Domänen einer Schule. In schneller Reihe startete die KI Neuversuche, um Fehler zu korrigieren. KI-Agenten führten Kommandos aus, analysierten Fehlerberichte und starteten zum Teil nach weniger als einer Minute einen erneuten Versuch – viel schneller, als ein menschlicher Angreifer es hätte können. Fehlermeldungen zu analysieren und Konfigurationen zu ändern, war in dieser Schnelligkeit nur Agenten möglich. KI-Angriffe bleiben durch diese repetitiven Neuversuche aber nicht unauffällig und relativ verborgen, sondern verursachen ein umfangreiches Grundrauschen auffälligen Verhaltens, sie sind „laut“ und einfach zu entdecken.
- Hohe Geschwindigkeit: Ein weiteres Indiz ist das Tempo der neugestarteten Versuche, Kommandos für Angriffe auszuführen. So führten die Angreifer ein PowerShell-Kommando aus, wiederholten den Aufruf unverändert nach 41 Sekunden und veränderten einen Call nach weiteren 49 Sekunden. 47 Sekunden später wechselten sie von PowerShell auf wmic, eine ältere WMI-Schnittstelle für Kommandozeilen. Dieses umfassende Umschreiben erfolgte also genauso schnell wie die vorherigen kleineren Modifikationen. Ein menschlicher Programmierer hätte dafür viel länger gebraucht.
- Fehler aufgrund von Modellwissen: Hacker riefen das Webinterface einer Backup-Software über einen Port und eine Login-Methode auf, die nicht der Dokumentation des Herstellers entsprachen. Das ist ein weiteres Indiz für einen KI-Angriff, der auf Modellwissen basiert und nicht die konkreten Vorgaben des Herstellers berücksichtigt.
- KI-Agenten-Stil in der Entwicklung: Auch selbst benannte Bestätigungs-Files, selbst benannter Output und durchnummerierte Revisionen desselben Scripts sprechen ebenso für agentische KI wie Unix-Stilelemente in Windows-Kommandozeilen.
Dabei zeichnete sich der Angriff weder durch Schnelligkeit noch durch Innovation aus. Der Aufwand, ihn durchzuführen, war gering, neue Angriffsfähigkeiten wurden nicht verlangt. Dadurch lässt sich das Vorgehen leicht kopieren. Den Versuch, eine Endpunktsicherheit zu deaktivieren, blockierten Tools zur Manipulationskontrolle.
Den Angreifern zuvorkommen
Wer solche Angriffe verhindern will, sollte eine präventive, aber keine übereilte, auf Schnelligkeit in der Abwehr setzende Sicherheitsstrategie verfolgen. Eine Erkennung, die nur auf einer großen Menge von Ereignissen reagieren kann, kommt zu spät, wenn ein Gegner im Minutentakt weitere Versuche startet.
Präventive Ansätze wirken vorab und hängen nicht von der Einsatzgeschwindigkeit ab, um eine Aktion abzublocken. Dazu gehören:
- Administratorkonten für unterschiedliche Domänen getrennt verwalten: Privilegierte Zugangsdaten dürfen niemals für mehrere Domains gelten.
- Backups als Angriffsziele behandeln: Eine Backupstrategie muss bösartige Angriffe berücksichtigen. Jede Domäne ist einzeln zu sichern, die Backup-Server zu isolieren. Unveränderliche Wiederherstellungskopien, die von keinem Domänen-Account zu löschen sind, spielen eine zentrale Rolle.
- Rechte für Fernzugriff und administratives Teilen einschränken: WMI, remote registry, das Anlegen von geplanten Aktionen und ADMIN$-Zugänge sind auf bekannte verwaltete Hosts zu beschränken.
- Interpreter und Shells auf Maschinen blocken, die diese niemals nutzen: Die Angreifer nutzten Portable Python und PowerShell auf gewöhnlichen Arbeitsplatzrechnern.
- Jede Maschine benötigt einen eigenen Endpunkt-Agenten. (rhh)