Cyber-Angriffe werden komplexer: SOCs werden zur zentralen Verteidigungslinie
21. September 2026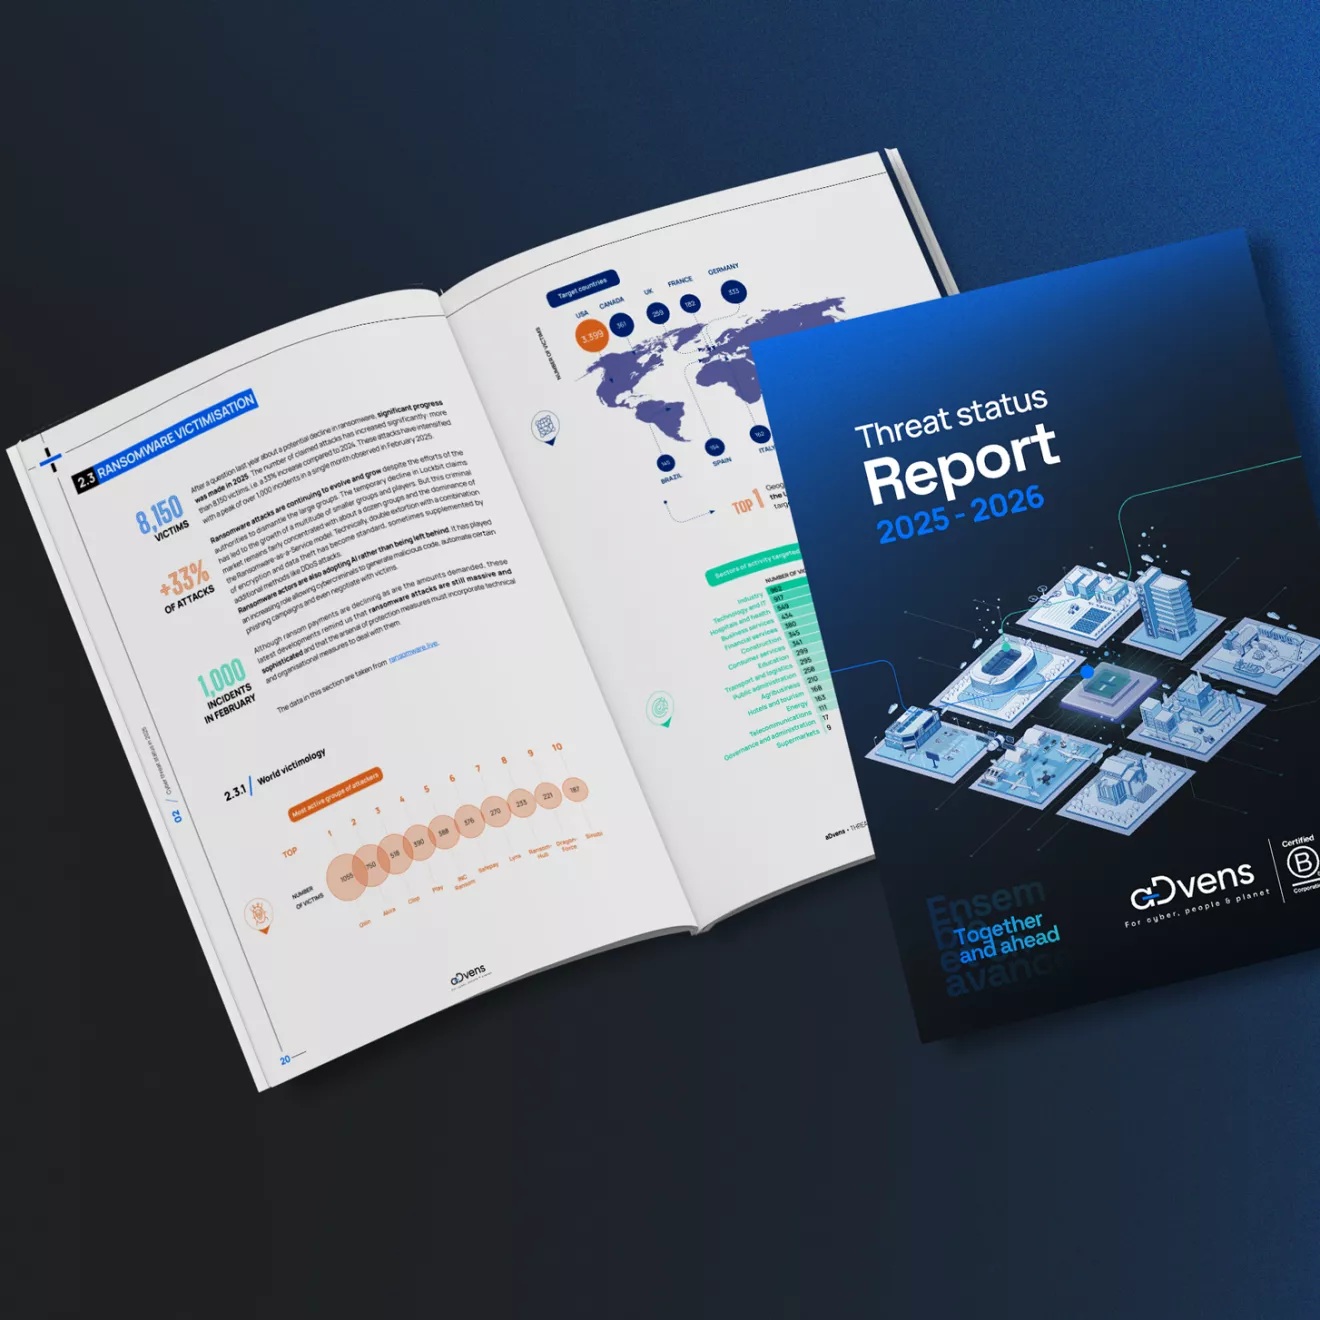
Unternehmen und Organisationen stehen vor der Herausforderung, eine wachsende Anzahl unterschiedlicher Cyber-Angriffsmuster zu erkennen, einzuordnen und darauf zu reagieren zu müssen. Der Threat Status Report 2025/2026 von aDvens zeigt auf Basis der Erkenntnisse des aDvens Security Operations Centers (SOC), dass Cyber-Kriminelle ihre Methoden kontinuierlich weiterentwickeln und Unternehmen zunehmend mit hybriden Angriffsketten konfrontieren. Ein SOC, das Cyber-Sicherheitslösungen zentralisiert und orchestriert, wird daher für viele Unternehmen zur zentralen Verteidigungslinie.
Cyber-Angriffe bestehen immer häufiger aus mehreren aufeinanderfolgenden Techniken. Cyber-Kriminelle kombinieren beispielsweise Phishing, kompromittierte Zugangsdaten, den Missbrauch legitimer Werkzeuge und die Ausnutzung von Schwachstellen, um Zugriff auf Unternehmensnetzwerke zu erhalten und möglichst lange unentdeckt agieren zu können. Klassische Einzelindikatoren reichen deshalb zunehmend nicht mehr aus, um moderne Angriffe zuverlässig zu erkennen.
Ein zentraler Faktor bleibt der Missbrauch von Identitäten. 80 Prozent der vom aDvens CERT untersuchten Sicherheitsvorfälle begannen mit einem initialen Zugriff über kompromittierte Accounts. Gestohlene Zugangsdaten aus Phishing-Kampagnen oder Datenlecks ermöglichen Angreifern häufig den ersten Schritt in Unternehmensumgebungen und bilden anschließend die Grundlage für weitere Angriffsaktivitäten.
Die Aufgabe eines modernen SOC besteht heute nicht mehr darin, einzelne Warnmeldungen abzuarbeiten. Entscheidend ist, aus Millionen von Datenpunkten Muster zu erkennen, die auf einen laufenden Angriff hindeuten. Die zunehmende Professionalisierung der Angreifer erfordert eine kontinuierliche Analyse, technische Expertise und die Fähigkeit, Bedrohungen frühzeitig einzuordnen.
Die Verteidigung gegen Cyber-Angriffe wird zunehmend zu einer Frage der Geschwindigkeit und Analysefähigkeit. Angreifer nutzen automatisierte Werkzeuge, gestohlene Identitäten und kombinieren neue Angriffstechniken. Für Unternehmen und Organisationen, die nicht über die Ressourcen verfügen, um mit dieser Entwicklung mithalten zu können, empfiehlt sich eine Managed-SOC-Lösung, wie z. B. mySOC.
Durch die Kombination aus Open-XDR-Technologie, KI-gestützter Erkennung und erfahrenen SOC-Analysten im 24/7-Betrieb werden Angriffe priorisiert, Fehlalarme reduziert und Reaktionszeiten verkürzt. Unternehmen erhalten damit eine skalierbare Cyber-Abwehr mit Expertenunterstützung, ohne ein eigenes Security Operations Center aufbauen und betreiben zu müssen.
Andreas Süß ist CEO DACH der aDvens GmbH.